 Bodrum'da Bul


Adres çubuğunda kilit vardı, site tanıdıktı, sayfa her zamanki gibi açılıyordu. 16 Kasım’da BBC, CNN, Zoom ve HSBC dahil 178 kuruluşun sitesine giren ziyaretçilerin tarayıcısına 17 saat boyunca görünmez bir kod da yüklendi.
Ne oldu?
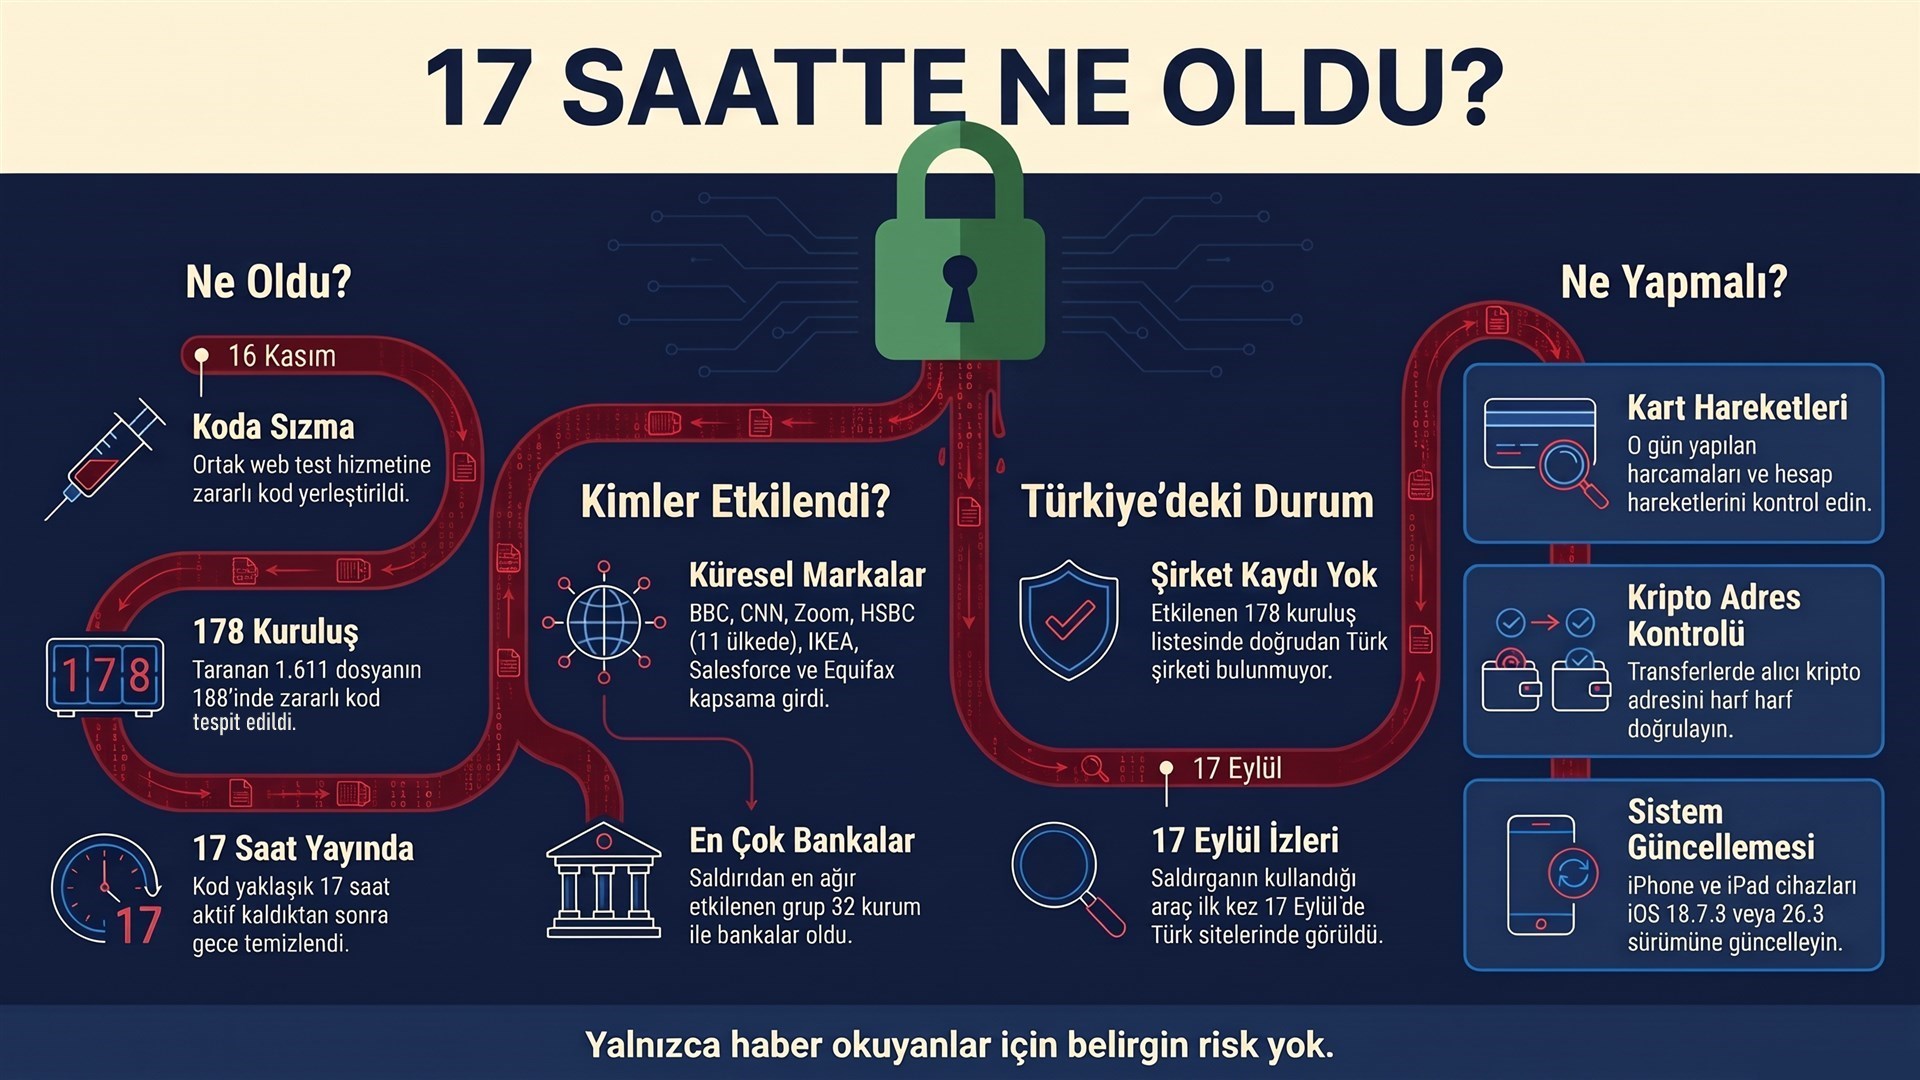
16 Kasım sabahı, dünyanın en çok ziyaret edilen sitelerinden bazıları farkında olmadan bir saldırının taşıyıcısına dönüştü. Saldırganlar bu sitelerin hiçbirine tek tek girmedi. Hepsinin ortak kullandığı Optimizely adlı bir web test hizmetine zararlı kod yerleştirdiler. Optimizely, şirketlerin sitelerinde hangi tasarımın daha iyi çalıştığını ölçen bir araç. Siteler bu aracın dosyasını güvenilir saydığı için, içine eklenen kod da sayfayı açan her ziyaretçinin tarayıcısında sessizce çalıştı. Uzmanlar buna tedarik zinciri saldırısı diyor: binlerce kapıyı zorlamak yerine, hepsinin anahtarını taşıyan tek bir hizmete giriliyor.

Kimler etkilendi?
Saldırıyı İngiliz güvenlik şirketi Report URI’den Scott Helme ortaya çıkardı. Ekip 1.611 Optimizely dosyasını taradı, 188’inde zararlı kod buldu. Bu dosyalar 178 kuruluşa aitti: BBC, CNN, Fox News, Zoom, Salesforce, GitLab, IKEA, Equifax, Air France-KLM, Alaska Airlines, kripto cüzdan üreticisi Ledger ve HSBC. Listede en kalabalık grup 32 kuruluşla bankacılık ve finans oldu. HSBC’nin ABD ve Hong Kong’dan Mısır ve Filipinler’e uzanan 11 ülkedeki sitesi listede yer aldı. Araştırmacılar gerçek sayının daha yüksek olabileceğini söylüyor.
Kod ne yaptı?
Kod üç şeyi hedefledi. Ödeme sayfalarına girilen kart bilgilerini kopyalamaya çalıştı. Kripto para gönderirken yapıştırılan alıcı adresini saldırganın adresiyle değiştirdi. Güncellenmemiş iPhone ve iPad’lere de saldırı paketleri gönderdi. Saldırganın cüzdanlarına o gün yaklaşık 7 bin dolarlık kripto para ulaştı. Kaç kişinin kart bilgisinin çalındığı ise henüz bilinmiyor.
Ne zaman, ne kadar sürdü?
İlk zararlı kod Türkiye saatiyle 07.21’de BBC’nin dosyasında görüldü. Saldırgan gün boyunca kodu 26 kez yeniledi, yeni özellikler ekledi. Toplu temizlik akşam saatlerinde başladı, gece yarısına doğru zararlı kod tek bir dosyada kaldı. Böylece siteler yaklaşık 17 saat boyunca bu kodu taşıdı.
Yetkililer ne dedi?
Optimizely, saldırganın hesap açma bölümündeki bir açıktan girdiğini doğruladı. Şirket açığı kapattığını, zararlı kodu sildiğini, oturumları sonlandırıp erişim anahtarlarını iptal ettiğini ve etkilenen tüm müşterilerine haber verdiğini açıkladı. HSBC ise Reuters’a yaptığı açıklamada izinsiz kodların kendi sitelerinde etkin olmadığını söyledi. Report URI’nin raporu bu noktada farklı bir tablo çiziyor, iki açıklama henüz uzlaşmış değil. Equifax, Reuters’a Optimizely’yi kullanmayı bıraktığını ve sistemlerinin ele geçirildiğine dair bir iz bulmadığını söyledi. Salesforce önlem olarak Optimizely kodlarını tüm sitelerinde kapattı. Saldırganın kimliği bilinmiyor.
Dünya basını ne yazdı?
Haber 17 Kasım’da İngiliz ve Amerikan basınının teknoloji sayfalarında öne çıktı. İngiltere’de The Register olayı, dünyanın en büyük sitelerinin “zararlı yazılım dağıtan şeker kutularına” dönüşmesi olarak anlattı. BBC’nin kendi sitesi, zararlı kodun ilk görüldüğü yer oldu. ABD’de Reuters şirketlerin açıklamalarını aktardı. Newsweek etkilenen kuruluşların tam listesini yayımladı, Washington Times ve Fox 5 New York ise iPhone kullanıcılarına yönelik tehdidi öne çıkardı. Haberlerin ortak noktası aynı: kimse panik çağrısı yapmıyor, herkes aynı üç öneriyi tekrarlıyor.
Türkiye’yi nasıl ilgilendiriyor?
Etkilenen 178 kuruluşun listesinde bir Türk şirketi yok. Ama listedeki Zoom, BBC, CNN, IKEA ve Salesforce gibi siteler Türkiye’de de her gün kullanılıyor, öneriler Türk kullanıcılar için de geçerli. Report URI’nin raporunda Türkiye’yi doğrudan ilgilendiren bir ayrıntı da var: aynı saldırgana ait zararlı kod aracı ilk kez 17 Eylül’de Türk internet sitelerinde, bir arama motoru “backlink paneli” betiği üzerinden görüldü. Siber Güvenlik Başkanlığı’nın sitesinde 17 Kasım akşamı itibarıyla konuya ilişkin bir duyuru yer almıyor.
Şimdi ne yapmalı?
O gün bu sitelerde haber okuyup gezinenler için bir risk görülmüyor. Birkaç gündelik alışkanlık yeterli:
- Telefonunuzu ve tabletinizi güncel tutun. Güncellemeyi cihazın kendi menüsünden yapmak en kolayı: Ayarlar, Genel, Yazılım Güncelleme.
- Hesap hareketlerinizde tanımadığınız bir harcama görürseniz bankanızı arayın; bankalar böyle durumlarda kartı hızla yeniliyor.
- Kripto para gönderirken alıcı adresini bir kez daha kontrol edin.
Adres çubuğundaki yeşil kilit, bilgilerinizin siteye şifreli ve güvenle ulaştığını gösteren önemli bir işaret ve görevini yapmaya devam ediyor. Bu olayda da güvenlik araştırmacıları kodu kısa sürede fark etti, şirketler aynı gün temizledi. İnternet, onu her gün izleyen ve koruyan insanlar sayesinde güvenli kalıyor.